年度审计是在事后确认过去十二个月发生了什么。持续监控则全年监督您的业务和关键控制:异常在发生时即被发现和处理。在布基纳法索,它表现为内部控制和内部审计职能的外包,因为很少有机构能独立维持这一职能。CFEC-Afrique 以专门的团队和工具提供这项服务:提取您的数据,测试全部业务,并向责任人发出预警。这正是 COSO 框架五要素之一“监督活动”的具体落实。
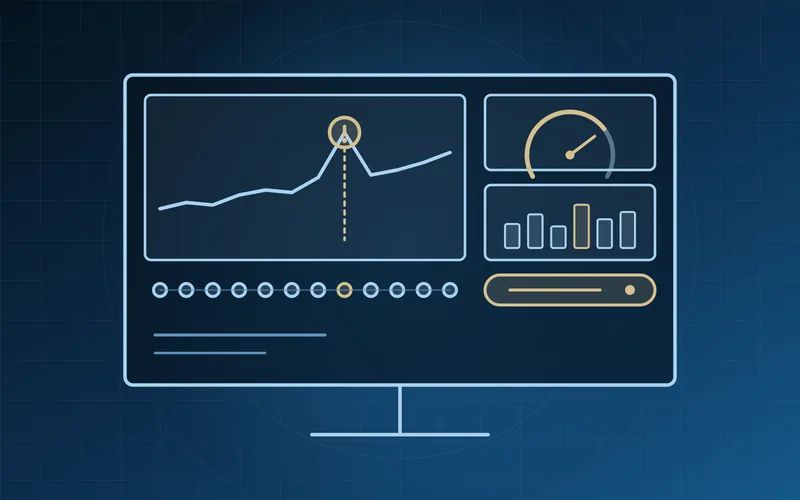
持续监控的工具
自动提取
按固定间隔提取您的会计、银行和管理数据,无需重复录入。
全量测试
每条控制规则都在自研人工智能的支持下应用于全部业务,而不是抽样。
预警
一旦出现异常即触发预警,并发送给指定责任人。
仪表板
管理层可随时查看控制状况、未结异常及其处理进度。
服务内容
- 内部控制和内部审计职能的全部或部分外包。
- 以风险为导向的年度内部审计计划,经贵方管理层或审计委员会批准。
- 梳理需要监控的流程、风险和关键控制。
- 配置监控工具:数据提取、测试规则、预警阈值。
- 对全部业务进行持续测试:采购、付款、薪酬、资金、存货、固定资产、补助资金。
- 例外事项跟踪:分析、定性与整改计划。
- 现场检查、循环盘点和专项内部审计。
- 定期向管理层、董事会、审计委员会或出资方报告。
- 对于适用范围内的银行机构,按照 UMOA 相关制度审查巴塞尔协议 III 涉及的控制与审慎监管报告。
两种检查方式
时点检查年度结账后进行一次检查,异常在发生数月之后才被发现。
持续监控借助工具全年跟踪,异常在年度内随时被发现和纠正。
持续监控的控制示例
工作方法
梳理
与您的团队一起列出流程、风险和关键控制。
设定
为每项控制确定测试规则、频率和预警阈值。
监控
按固定间隔提取数据,并在自研人工智能的支持下进行全量测试。
处理
每个例外事项均经过分析,由指定责任人作出说明或予以纠正。
报告
仪表板和定期报告让管理层随时掌握体系的最新状况。
交付成果
- 内部审计计划与受监控的控制清单。
- 定期仪表板与例外事项报告。
- 跟踪至关闭的整改计划。