健全的内部控制要回答三个问题:谁能进入,谁能做什么,谁做了什么。我们用具体的安排来回答:办公场所的门禁控制、信息系统中的权限管理,以及业务、资产和文件的可追溯性。审计师的眼光让我们与众不同:每一项安排在设计时都确保事后仍可检查。
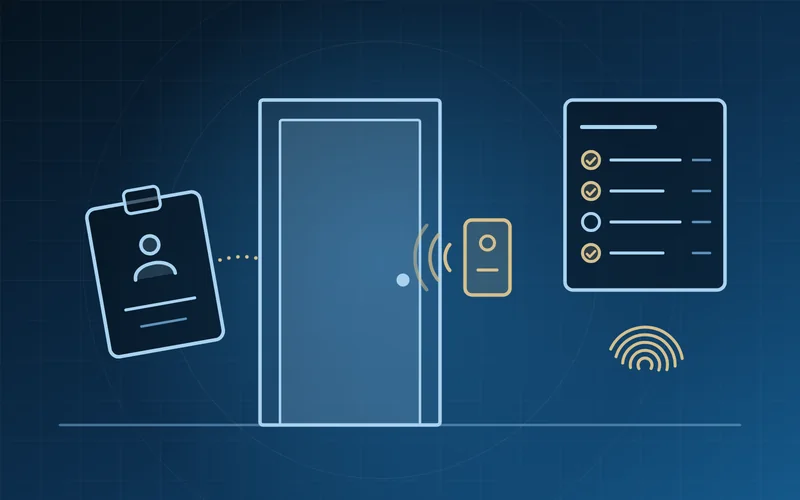
三类安排
场所出入
- 工牌、门禁卡和出入二维码
- 生物识别设备
- 访客管理
- 考勤与出勤跟踪
- 敏感区域:出纳室、仓库、机房、档案室
系统访问
- 实名账号,不共用登录信息
- 按岗位授予权限
- 双重身份验证
- 定期复核权限
- 员工离职时收回权限
可追溯性
- 每笔业务的日志:谁、做了什么、何时
- 通过二维码、条形码或 RFID 跟踪资产
- 跟踪文件及其版本
- 保留完整的审批链
- 对异常业务发出预警
服务内容
- 场所出入、系统访问以及职责分离的审计。
- 场所门禁系统的设计与实施:工牌、生物识别、访客管理。
- 电子考勤,并与薪酬核算挂钩。
- 权限矩阵,以及在贵方管理软件中配置权限。
- 通过二维码、条形码或 RFID 实现资产和存货的可追溯。
- 敏感业务的日志记录和跟踪报表。
- 作为持续监控的一部分,定期复核权限和日志。
工作方法
诊断
检查场所、系统、岗位和敏感业务;把实际权限与应有权限进行比较。
设计
谁应当访问什么、以何为证:在采购任何设备之前,先与管理层确定规则。
实施
设备、权限配置、日志和跟踪报表投入使用并经过测试。
复核
定期复核权限和日志,并处理发现的偏差。
交付成果
- 访问权限审计报告和权限矩阵。
- 已投入使用的访问控制系统。
- 日志和跟踪报表。
- 权限管理程序。